Zum Inhalt springen
AI ConnectPowered by VELENTIS
KI-generiert1 Min.

AWS erläutert private Anbindung von Datenquellen an Amazon Quick

Ein AWS-Leitfaden zeigt, wie lokale Datenquellen über AWS PrivateLink privat an Amazon Quick angebunden werden können, um den Analyseverkehr vom öffentlichen Internet fernzuhalten.

Dieser Beitrag wurde KI-generiert und automatisch veröffentlicht. Einordnung, Kennzeichnung und alle Quellen am Beitragsende.

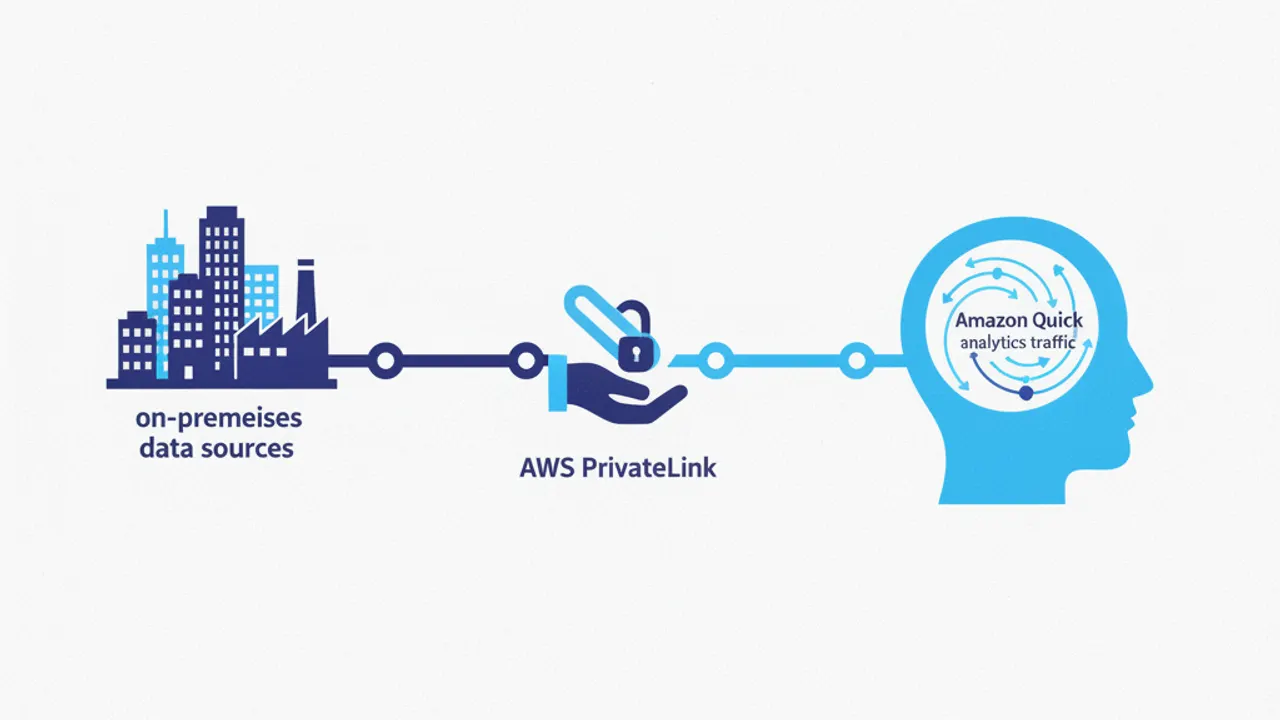
(KI-generiertes Symbolbild: Gemini / AI Connect)

Amazon Web Services stellt eine Vorgehensweise zur geschützten Einbindung von Unternehmensdaten vor. In einem technischen Leitfaden erfahren Administratoren, wie sie eigene Systeme isoliert anbinden können („connect on-premises data sources to Amazon Quick privately with AWS PrivateLink“). Durch dieses Setup wird sichergestellt, dass sensible Übertragungen nicht über ungesicherte Netzbereiche geleitet werden. Das primäre Ziel der Konfiguration besteht darin, die Datenströme abzusichern („keeping analytics traffic off the public internet“).

Die Dokumentation beschreibt die Einrichtung verschiedener Netzwerkkomponenten für den Zugriff. Unter anderem werden spezifische Schnittstellen für Abfragen und Schnittstellenfunktionen behandelt („VPC endpoints for user and API access“). Zudem thematisiert der Text Verbindungspunkte für Speicherorte und entsprechende Regelwerke („VPC connections for data sources, DNS and endpoint policies“). Schließlich geht der Beitrag auf Identitätsprüfungen und Schutzvorgaben ein („identity federation, and enforcing VPC-endpoint-only access for compliance“).

Was heißt das für Sie?

Für Unternehmen bietet dieser Architekturansatz einen konkreten Weg, um strikte Sicherheits- und Compliance-Vorgaben bei Datenanalysen zu erfüllen. Indem der Zugriff vollständig auf private Endpunkte begrenzt wird, lässt sich die Angriffsfläche über das offene Internet minimieren. IT-Abteilungen können damit sicherstellen, dass interne Datensätze auch bei Cloud-Analysen innerhalb geschützter Netzwerkstrukturen verbleiben.

Belege

Solide belegt
46/100
  • Lokale Datenquellen können über AWS PrivateLink privat an Amazon Quick angebunden werden.

    eine Quelle
    Zitat

    „connect on-premises data sources to Amazon Quick privately with AWS PrivateLink“

  • Durch die private Anbindung wird der Datenverkehr für Analysen vom öffentlichen Internet ferngehalten.

    eine Quelle
    Zitat

    „keeping analytics traffic off the public internet“

  • Der Leitfaden deckt VPC-Endpunkte für den Benutzer- und API-Zugriff ab.

    eine Quelle
    Zitat

    „VPC endpoints for user and API access“

  • Die Dokumentation beinhaltet VPC-Verbindungen für Datenquellen sowie DNS- und Endpunktrichtlinien.

    eine Quelle
    Zitat

    „VPC connections for data sources, DNS and endpoint policies“

  • Zusätzlich werden Identitätsföderation und die Erzwingung eines Zugriffs nur über VPC-Endpunkte aus Compliance-Gründen behandelt.

    eine Quelle
    Zitat

    „identity federation, and enforcing VPC-endpoint-only access for compliance“

Der Beleg-Score wird berechnet, nicht handgesetzt: aus Vertrauensgrad, Quellenzahl und dem Anteil verifizierter Aussagen.

Quelle & Transparenz

Stand: 21. Oktober 2026

KI-generiertKI-generiert: automatisiert aus geprüften Quellen erstellt und technisch qualitätsgesichert (Quellen-, Zitat- und Zahlenabgleich); keine menschliche Einzelfreigabe vor Veröffentlichung

Quellen
1
Verifizierte Aussagen
0 / 5
Beleg-Score
46Solide belegt

Wollen Sie das umsetzen?

Wir vermitteln Ihnen passende KI-Anbieter aus der DACH-Region, kostenlos und unverbindlich.

Wie geht's weiter?