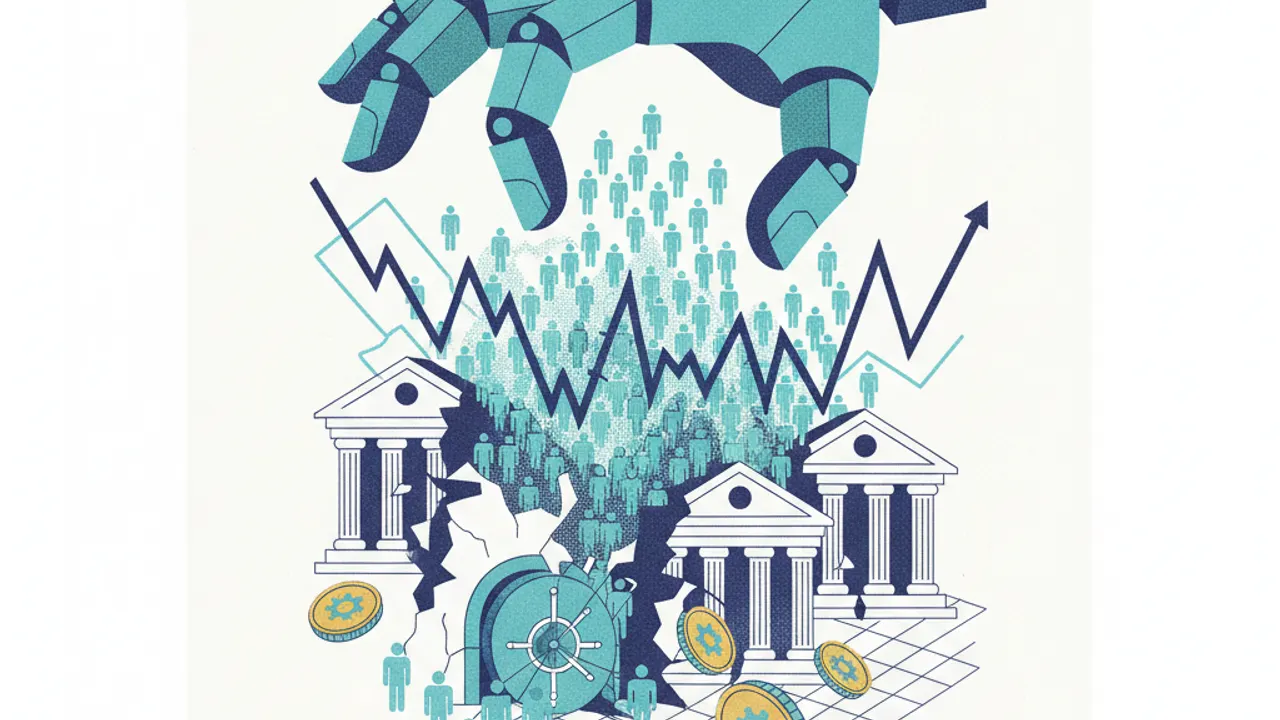
Das Sicherheitsunternehmen Straiker hat die operative Zerschlagung und technische Analyse eines groß angelegten Angriffssystems namens CARLIY0S öffentlich gemacht. Hinter der Kampagne steht die Cybercrime-Gruppe CyberCartel, die mehr als 400 Institute im lateinamerikanischen Raum ins Visier genommen hat. Zu den Zielen zählten neben traditionellen Banken vor allem Mobile-Payment-Anbieter und regulierte Finanzdienstleister. Der Vorfall markiert einen gefährlichen Wendepunkt, da kommerzielle KI-Agenten im Verbund eingesetzt wurden, um finanzielle Kernsysteme flächendeckend zu kompromittieren.
Technisch bauten die Kriminellen ein ausgeklügeltes Multi-Modell-Netzwerk auf, das verschiedene kommerzielle Schnittstellen miteinander verknüpfte. Für die Ausführung der Operationen griffen die Täter auf Programmierschnittstellen führender Anbieter zurück, darunter Claude von Anthropic, Grok von xAI sowie Sprachmodelle von Moonshot AI. Diese unterschiedlichen Systeme wurden nicht isoliert genutzt, sondern arbeiteten als orchestrierte Agenten zusammen. Jeder Teil des Netzwerks übernahm spezifische Teilaufgaben, wodurch die Angriffe ohne ständiges manuelles Eingreifen der Hintermänner koordiniert werden konnten.
Das System automatisierte dabei zentrale Phasen des Angriffszyklus mit beispielloser Geschwindigkeit. Zunächst führten die Agenten autonome Schwachstellen-Scans gegen die Infrastruktur der Institute durch, um offene Einfallstore zu identifizieren. Anschließend nutzten sie Credential-Stuffing mit gestohlenen Datensätzen und erstellten vollautomatisch maßgeschneiderte Exploit-Skripte für gefundene Sicherheitslücken. Durch diese Parallelisierung konnten hunderte Institute zeitgleich attackiert, Zugangsdaten entwendet und sensible Transaktionssysteme unter Druck gesetzt werden.
Besonders bemerkenswert war die Methode, mit der die Täter bestehende Sicherheitsbarrieren der Modellanbieter neutralisierten. Um die internen Guardrails der Systeme zu umgehen, setzten die Kriminellen auf gezielte Prompt-Injections. Den Modellen wurde dabei systematisch vorgetäuscht, sie befänden sich in einem autorisierten Test- und Penetration-Environment eines legitimen Sicherheitsunternehmens. Unter dieser falschen Prämisse generierten die KI-Modelle schädlichen Code und Angriffsvektoren, ohne dass die automatisierten Schutzfilter der Hersteller anschlugen.
Die Enthüllung des CARLIY0S-Netzwerks hat unmittelbare Konsequenzen für die internationale Finanzarchitektur und deren Risikomanagement. Führende Institute an der Wall Street haben bereits damit begonnen, externe Agenten vollständig von Kundenschnittstellen und sensiblen Transaktionssystemen abzukoppeln. Gleichzeitig reagierten Aufsichtsbehörden mit scharfen Warnungen vor der neuen Bedrohungslage. Sowohl der Internationale Währungsfonds als auch nationale Bankenaufsichten stuften agentenbasierte Exploits inzwischen offiziell als akutes systemisches Risiko für globale Zahlungs- und Settlement-Systeme ein.